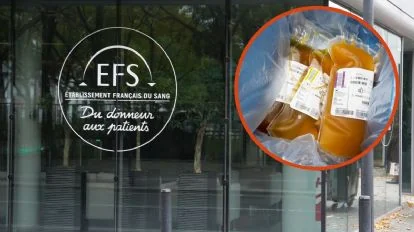
La creciente vulnerabilidad de las infraestructuras críticas ante la delincuencia informática volvió a encender las alarmas en Europa, luego de que se reportara un ciberataque dirigido contra varios bancos de sangre en territorio francés, cuyo objetivo era sabotear los sistemas de refrigeración para destruir reservas vitales de plasma.
De acuerdo con el informe oficial emitido por el Servicio Francés de Sangre (EFS, por sus siglas en inglés) y reportes de agencias internacionales, el ataque informático malicioso logró vulnerar de forma remota los controles de tres centros de almacenamiento en frío, con la intención de alterar drásticamente los parámetros térmicos.
Según los detalles dados a conocer por el semanario local *Le Canard Enchaîné*, la intrusión digital buscaba manipular los equipos para elevar bruscamente la temperatura interior de las cámaras frigoríficas —que operan habitualmente a unos congelantes -30 grados Celsius (-22 °F)— hasta alcanzar niveles extremos de **110 grados Celsius (230 °F)**.
El objetivo del ataque era inutilizar por completo las bolsas de plasma destinadas a transfusiones de urgencia, así como los insumos biológicos utilizados para la elaboración de medicamentos especializados. Sin embargo, los sistemas automatizados de monitoreo detectaron la anomalía térmica de manera oportuna, lo que permitió al personal técnico intervenir con rapidez.
Tras la activación de los protocolos de emergencia, las muestras y productos biológicos en riesgo fueron trasladados y resguardados de inmediato. El EFS confirmó mediante un comunicado que la rápida respuesta impidió que el sabotaje prosperara:
> *“No se han detectado consecuencias para la salud y no se ha perdido ningún producto sanguíneo”*, aseguró el organismo sanitario, detallando que las operaciones de recolección, procesamiento y distribución en los hospitales del país operan con absoluta normalidad.
Por su parte, la empresa *Coolworld*, proveedora de los equipos de refrigeración afectados, emitió un posicionamiento en el que reconoció estar al tanto del incidente cibernético, mientras las autoridades tecnológicas y de seguridad nacional de Francia iniciaron las indagatorias para dar con los responsables de este inusual ataque contra el sector salud.
Con información de Heraldo
